Introduction
Les clés API sont le principal mécanisme d’authentification de l’API HUB2. Il est donc essentiel de comprendre ce qu’elles sont et comment les utiliser.
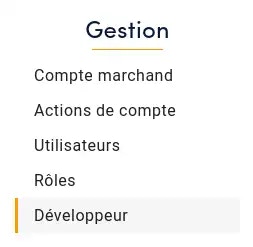
La gestion des clés API est accessible sur le Dashboard HUB2, dans la partie “Développeur”, comme illustré ci-dessous :
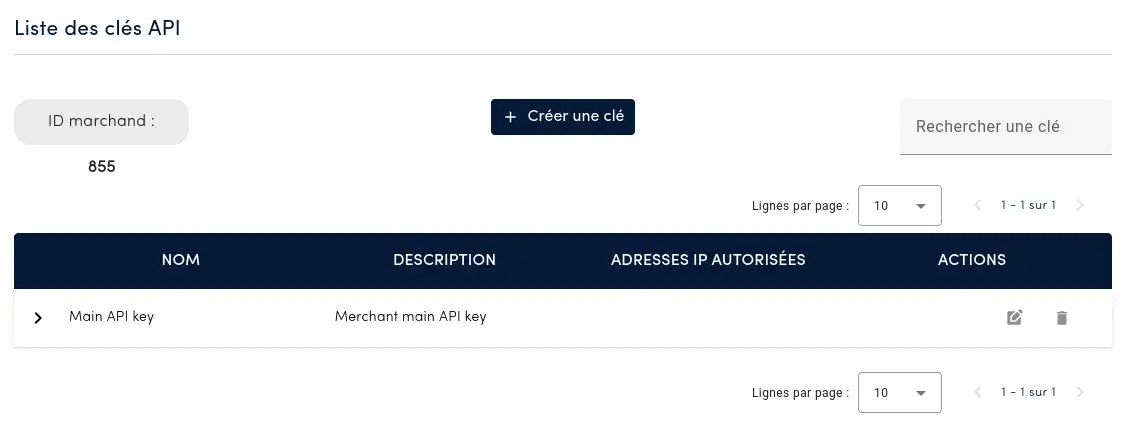
La capture d’écran suivante montre la liste des clés existantes :
Gestion des clés
Création d’une clé
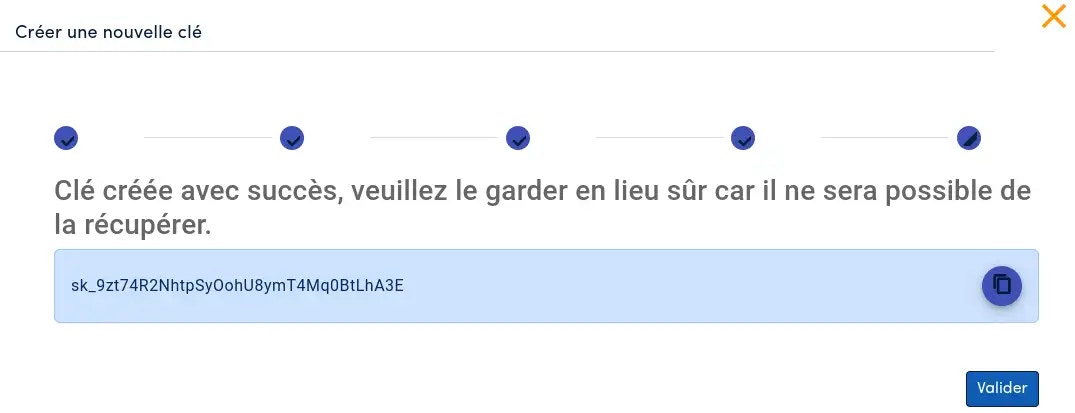
Pour des raisons de sécurité, la clé API n’est visible qu’au moment de sa création et n’est plus consultable ensuite.
Créer une clé API
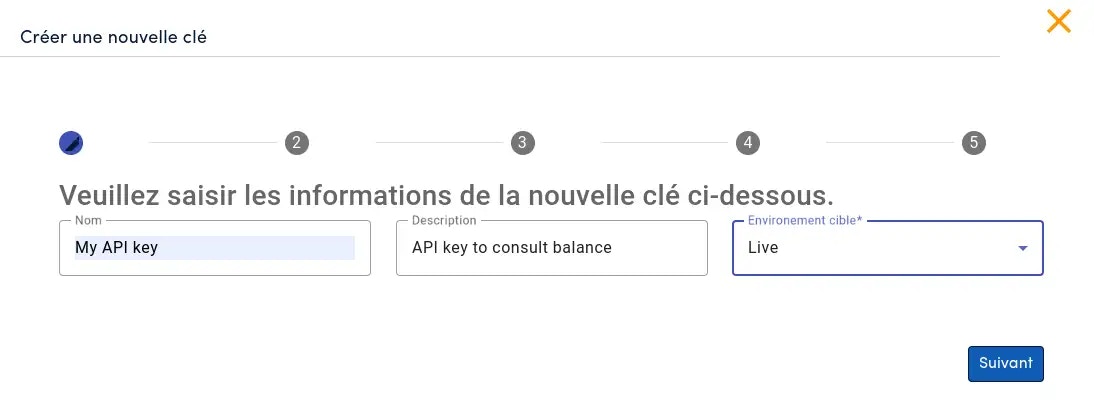
Cliquez sur le bouton “Créer une clé” pour ouvrir la fenêtre suivante : Détails
- (Facultatif) Saisissez un nom et une description pour la nouvelle clé.
- L’environnement (sandbox ou live) est obligatoire. La nouvelle clé est restreinte à cet environnement. En savoir plus sur les environnements.
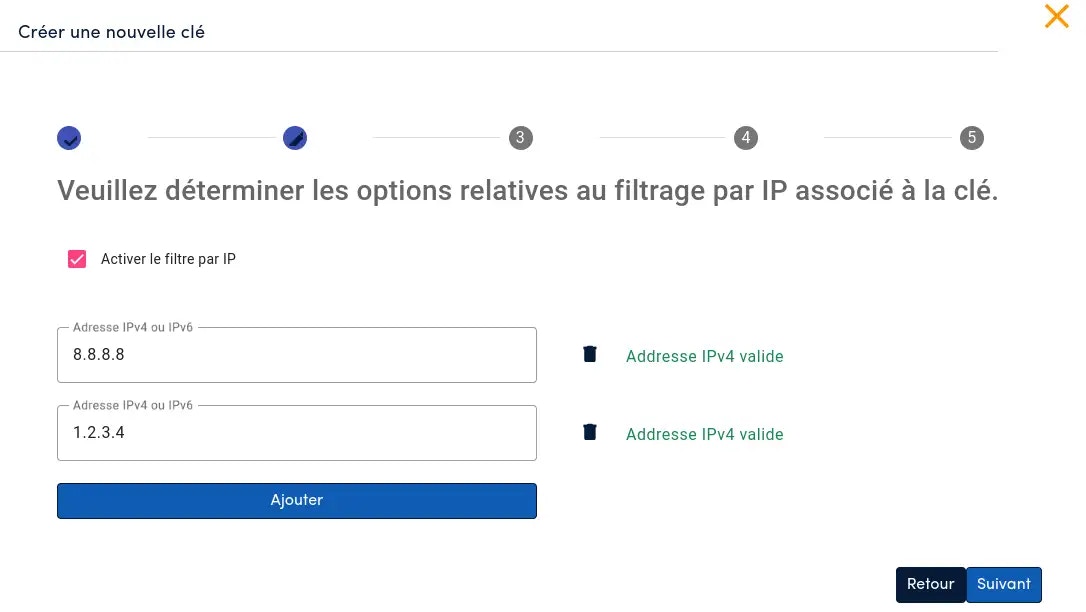
Adresses IP autorisées
Dans cette section, vous pouvez restreindre les adresses IP source autorisées à utiliser la nouvelle clé API. Permissions
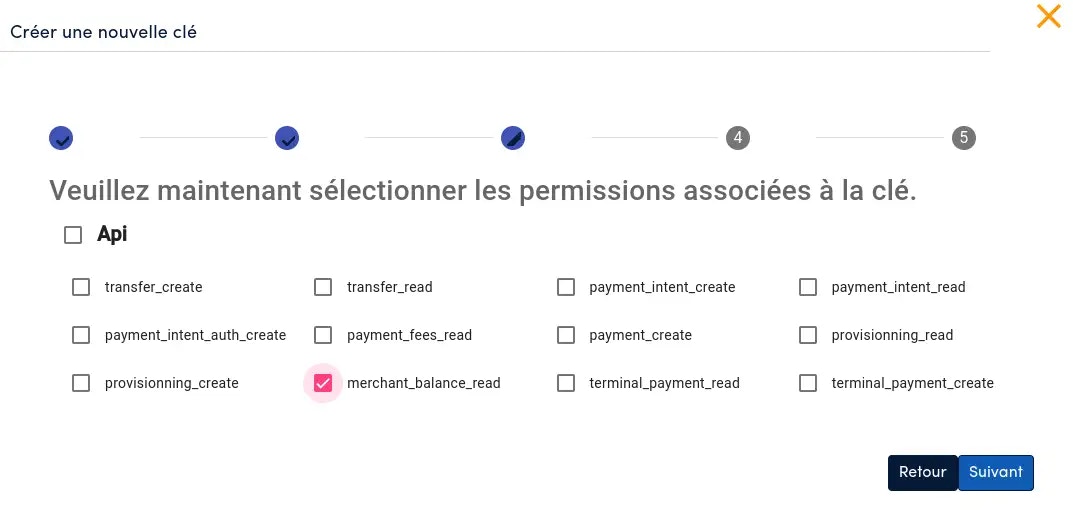
Définissez ici les permissions de la nouvelle clé API.Les permissions permettent de séparer les responsabilités : un marchand peut utiliser plusieurs clés API, par exemple une par composant de son logiciel, chacune avec un rôle différent. Vérification et validation
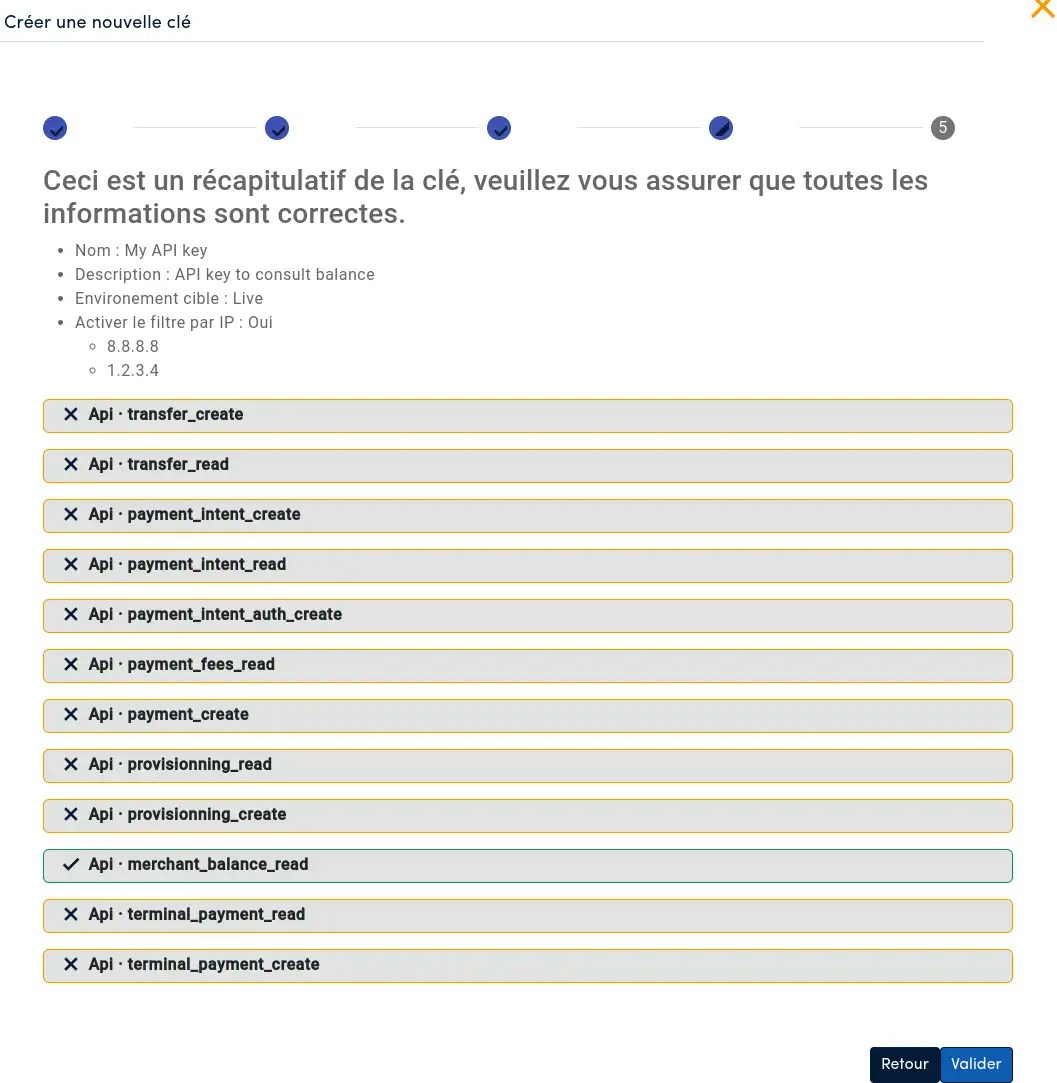
Sur la page de résumé, vérifiez les paramètres de la nouvelle clé API, puis cliquez sur Valider.La clé API n’est affichée qu’une seule fois. Enregistrez-la dès maintenant dans un coffre-fort sécurisé : elle ne sera plus accessible ensuite.
Modification d’une clé
Sur chaque ligne de clé API, dans la colonne “Actions”, un bouton Éditer permet de modifier les paramètres d’une clé. La modification suit les mêmes étapes que la création, à ceci près que la clé elle-même n’est pas visible. Tous les paramètres peuvent être modifiés.
Les modifications des permissions et des restrictions d’adresse IP prennent effet immédiatement. Vérifiez attentivement vos modifications avant de les enregistrer.
Suppression d’une clé
Dans la colonne “Actions”, un bouton Supprimer permet de supprimer une clé.
La suppression d’une clé est irréversible. Les requêtes utilisant la clé supprimée sont rejetées immédiatement après la suppression.
Utilisation des clés
La référence de l’API indique les points de terminaison qui nécessitent une authentification. Pour ces points de terminaison, renseignez les en-têtes HTTP suivants dans chaque requête afin d’identifier et d’authentifier l’émetteur :
Configuration d’une clé API
Environnement
sandbox : environnement cloisonné destiné aux tests d’intégration. Aucune transaction réelle n’est créée lorsque la clé API est configurée sur l’environnement sandbox : HUB2 simule le comportement des opérateurs, et les transactions sandbox utilisent les comptes de transfert et de collecte sandbox.live : environnement réel. Une clé live traite du trafic réel, et les opérateurs sont contactés lorsque les points de terminaison de transaction sont appelés. L’envoi de trafic en environnement live nécessite le GO LIVE et une revue d’intégration par HUB2.
En savoir plus sur les comptes de transfert et de collecte.
Restriction des adresses IP
La restriction d’adresse IP est une fonctionnalité optionnelle qui renforce la sécurité des échanges entre la plateforme du marchand et HUB2.
Lorsqu’une restriction d’adresse IP est configurée sur une clé API, HUB2 vérifie que l’adresse IP à l’origine de la requête HTTP est autorisée à utiliser la clé API qu’elle contient.
Permissions
Les permissions sont configurées par clé API : un marchand peut ainsi créer plusieurs clés avec des permissions différentes, chacune ayant sa propre responsabilité.
Les permissions et leur description sont les suivantes :
Bonnes pratiques
Rotation des clés API
Une bonne pratique de sécurité consiste à renouveler régulièrement les clés API. Si une clé a été divulguée par mégarde à un tiers, ou volée par un tiers malveillant, supprimer les clés concernées et en créer de nouvelles permet de limiter l’impact sur l’activité du marchand.
Clause de non-responsabilité : le marchand est responsable du stockage sécurisé de ses clés API sur sa plateforme. HUB2 ne peut être tenu responsable du traitement de trafic illégitime associé à une clé API marchand volée ou divulguée.